Sous le capot : Corgea, BLAST et les analyses AppSec
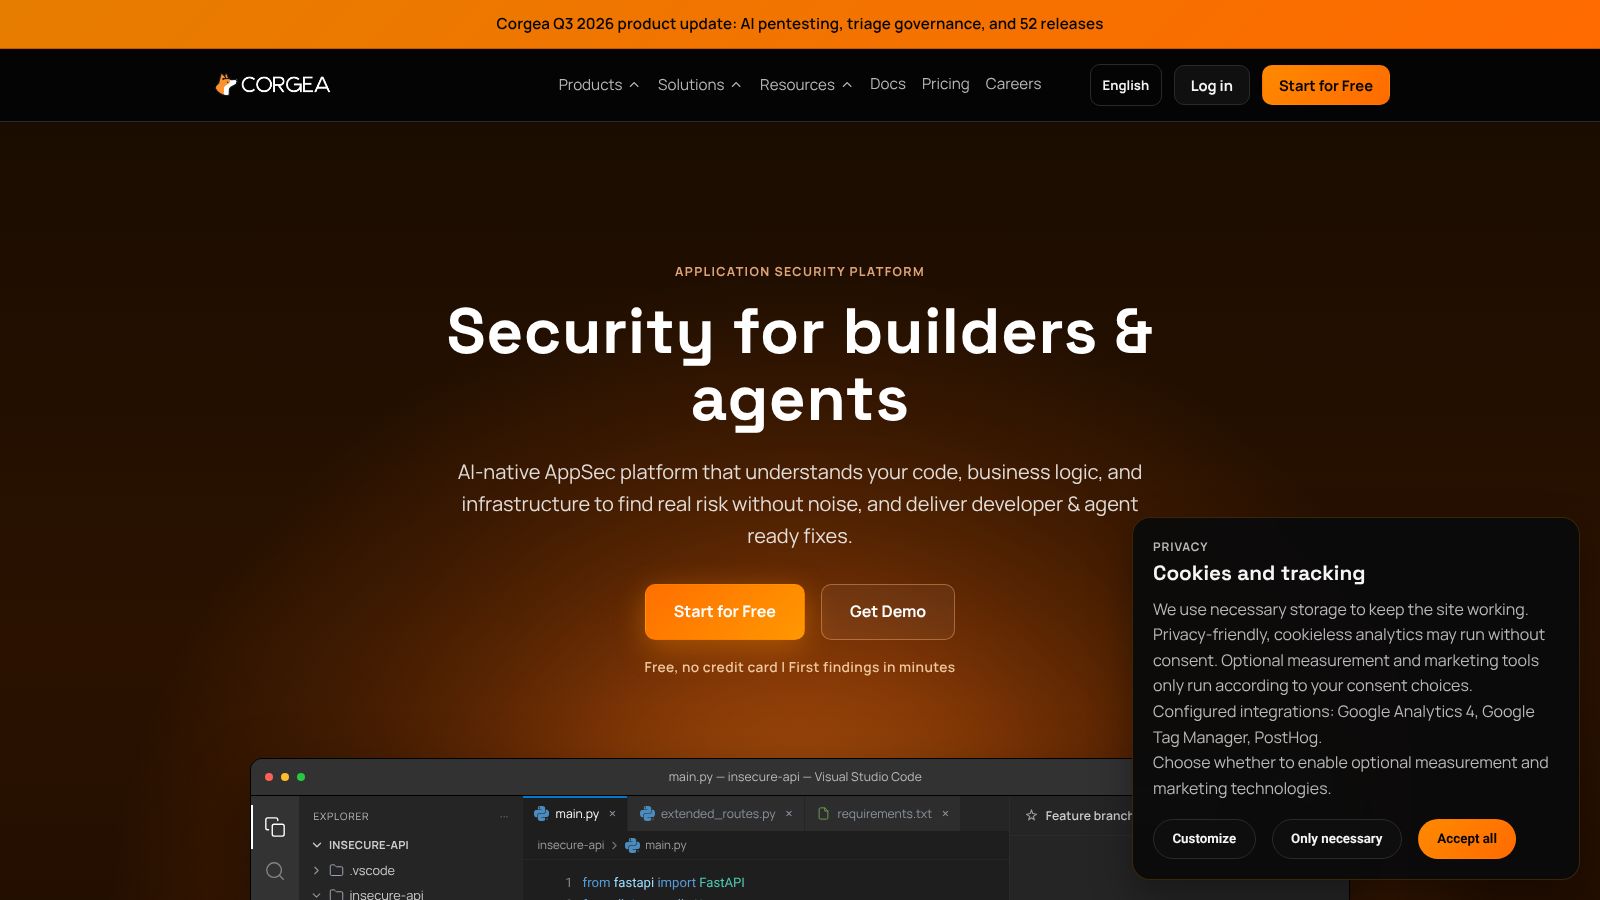
Corgea est une plateforme SaaS AppSec éditée par Corgea, Inc. L’entreprise indique avoir été fondée en 2023 et avoir son siège à San Francisco. Le service relie des dépôts à des analyses, puis restitue les constats et propositions de correction dans un tableau de bord ou des outils de développement.
Le périmètre annoncé dépasse le SAST : il comprend aussi les dépendances, les secrets, les conteneurs et les configurations IaC. Les fonctions et plafonds dépendent de l’offre souscrite.
Corgea propose une formule gratuite utile pour tester son périmètre AppSec, mais le passage à Growth impose cinq sièges minimum : le prix par développeur ne suffit donc pas à estimer le budget d’entrée.
BLAST est présenté comme un scanner de sécurité assisté par IA. L’éditeur met en avant la détection de failles de logique métier, d’authentification et d’autorisation, sans que la portée exacte soit établie par un benchmark indépendant retenu.
Le service propose un tableau de bord web, une interface en ligne de commande (CLI), des intégrations de gestion de code source et des extensions d’environnement de développement (IDE). Il annonce aussi des intégrations d’agents de programmation et un serveur MCP.
| Critère | Détail |
|---|
| Éditeur | Corgea, Inc. ; fondée en 2023 |
| Catégorie | Plateforme de sécurité applicative AppSec |
| Analyses annoncées | Code, dépendances, secrets, conteneurs et IaC |
| Intégrations SCM | GitHub, GitLab, Azure DevOps, Bitbucket et Harness |
| Voies de correction | Pull request, IDE ou application manuelle d’un diff |
Comment connecter un dépôt et un agent à Corgea ?
Vous pouvez connecter un dépôt pris en charge, téléverser un ZIP ou fournir l’adresse d’un dépôt public ; l’accès accordé au code reste à cadrer.
Après la création du compte, ajoutez un projet, lancez une analyse BLAST ou importez un rapport tiers. La documentation indique que les rapports importés sont généralement au format JSON, sans présenter une liste exhaustive des outils et formats compatibles.
Les constats et propositions de correction apparaissent dans le tableau de bord. Vous pouvez transmettre un correctif dans une pull request, l’appliquer depuis un IDE compatible ou récupérer un diff ou un fichier. La fusion reste une décision de l’équipe.
| Étape | Action | Point de contrôle |
|---|
| 1. Ouvrir un compte | Suivre le parcours d’inscription | Free est annoncé sans carte bancaire |
| 2. Ajouter un projet | Connecter un dépôt, téléverser un ZIP ou saisir une URL publique | Vérifier les autorisations accordées |
| 3. Lancer l’analyse | Utiliser BLAST ou importer un rapport tiers | Confirmer la compatibilité du format |
| 4. Examiner les constats | Lire les résultats dans le tableau de bord | Qualifier chaque résultat pour le projet |
| 5. Appliquer le correctif | Créer une PR, utiliser un IDE ou appliquer un diff | Relire le changement avant fusion |
Pour une première évaluation, choisissez un dépôt représentatif et définissez les autorisations nécessaires. Notre article sur Barrion et la sécurité web présente une autre approche de contrôle.
Corgea convient-il aux petites équipes AppSec ?
Oui, un indépendant ou une petite équipe peut commencer avec Free, mais les plafonds et le minimum de sièges de Growth peuvent rendre le passage à l’offre payante disproportionné.
Le plan Free autorise deux membres, dix dépôts, dix scans de pull request par mois et dix auto-correctifs SAST selon le comparatif des offres. Ce plan permet d’explorer le périmètre annoncé sur quelques projets, sans garantir qu’il suffira à une activité soutenue.
Ces scénarios sont représentatifs et ne constituent pas des témoignages clients.
| Profil | Besoin | Apport de Corgea | Point de vigilance |
|---|
| Développeur indépendant | Explorer la sécurité de quelques dépôts | Analyses de base dans les limites de Free | Plafonds de membres, dépôts et scans |
| Petite équipe web | Traiter les constats pendant la revue du code | Scans de PR et propositions de correction | Growth impose cinq sièges minimum |
| Responsable sécurité en PME | Organiser contrôles et suivi des constats | Fonctions d’équipe, règles et rapports selon l’offre | Fonctions variables selon le plan |
| Équipe utilisant des agents de code | Ajouter des contrôles au cycle de développement | Intégrations d’agents et serveur MCP annoncés | Résultats à vérifier par l’équipe |
Une équipe de deux ou trois personnes qui dépasse Free doit calculer le seuil de sièges Growth avant de migrer. Une PME disposant déjà de revues de code peut, elle, intégrer les propositions de correction à son flux. Pour un besoin centré sur WordPress, voyez Patchstack et la mitigation des failles WordPress.
5 bonnes pratiques terrain pour déployer Corgea
1. Commencez par un dépôt représentatif
Choisissez un projet dont le code et les dépendances reflètent votre activité. Limitez les autorisations accordées au strict nécessaire.
2. Vérifiez les plafonds avant de généraliser
Free limite les membres à deux, les dépôts à dix et les scans de pull request à dix par mois. Comparez ces limites à vos besoins avant de connecter tous vos projets.
3. Faites relire chaque correction
Une proposition peut être transmise en PR, appliquée depuis un IDE ou récupérée sous forme de diff. Conservez votre revue de code habituelle et vérifiez le changement.
4. Confirmez le traitement des données
Corgea déclare utiliser AWS et indique des mesures de chiffrement ainsi qu’un accord de conservation nulle des données avec OpenAI ou Azure OpenAI. La région de stockage du code client n’est pas précisée ; demandez une confirmation contractuelle si nécessaire.
5. Distinguez déclarations et preuves
L’éditeur avance des ratios de performance et déclare SOC 2 Type II, tandis que la documentation évoque un audit en cours. Demandez le rapport actuel et sa période de couverture.
Corgea AppSec détecte-t-il les failles métier annoncées ?
Corgea annonce détecter des failles de logique métier et d’authentification avec son moteur BLAST assisté par IA, mais ces capacités ne sont pas confirmées indépendamment par les éléments disponibles.
La plateforme documente un parcours concret : connecter un dépôt, consulter les résultats, puis examiner des propositions de correction. Cette description permet de comprendre le fonctionnement, sans démontrer la qualité des constats sur chaque application.
L’éditeur avance des ratios de vrais positifs, de faux positifs et de précision des corrections. Le protocole comparatif n’étant pas détaillé, ces chiffres restent des revendications de Corgea et non des mesures indépendantes.
Le terme agent désigne ici plusieurs éléments. Corgea Agent figure parmi les fonctions de Growth ; les intégrations d’agents de programmation et le serveur MCP relient, eux, Corgea à des outils annoncés comme Cursor, Claude Code ou Copilot. La revue humaine reste nécessaire.
Corgea déclare utiliser AWS, chiffrer les données au repos en AES-256 et en transit en TLS 1.3, et ne pas utiliser les données pour entraîner ses modèles. La région effective de stockage du code client n’est pas précisée.
Le Trust Center déclare SOC 2 Type II, tandis que la documentation de sécurité évoque un audit en cours. Demandez le rapport, le statut actuel et la période couverte avant de vous appuyer sur cette déclaration.
Corgea rapproche les contrôles des développeurs, mais ne remplace pas un audit manuel ou un pentest démontré. L’équipe doit qualifier les constats et décider de fusionner les corrections. Pour un autre type de contrôle web, consultez notre article sur Vibe App Scanner et son contrôle préliminaire.
Avantages et limites de Corgea pour les équipes
Points forts
- Périmètre étendu : plusieurs catégories d’analyse applicative sont annoncées.
- Flux de correction : PR, IDE et diffs rapprochent les propositions du travail des développeurs.
- Découverte sans achat : Free inclut deux membres et dix dépôts.
- Intégrations : plusieurs plateformes SCM et IDE sont listées.
Limites à connaître
- Seuil Growth : cinq sièges minimum, même pour une équipe plus petite.
- Plafonds Free : dix scans de PR par mois.
- Revue humaine : l’équipe décide si elle fusionne les correctifs.
- Données : la région de stockage du code client n’est pas précisée.
- Performances : les ratios annoncés ne sont pas corroborés par une mesure indépendante retenue.
Combien coûte Corgea et que limite l’offre gratuite ?
Free coûte 0 $, tandis que Growth commence à 39 $ par développeur et par mois avec cinq sièges minimum, soit 195 $ mensuels avant taxes éventuelles.
En facturation annuelle, l’équivalent mensuel affiché est de 31 $ par développeur pour Growth et de 39 $ pour Scale. Le montant annuel total exigible n’est pas confirmé. Scale impose vingt sièges minimum et ajoute notamment des fonctions de gouvernance.
| Offre | Prix affiché | Limites principales | Fonctions distinctives | Profil concerné |
|---|
| Free | 0 $ | - 2 membres
- 10 dépôts
- 10 scans PR par mois
- 10 auto-correctifs SAST
| Analyses de base | Découvrir Corgea sur un périmètre limité |
| Growth | 39 $ par développeur et par mois ; 31 $ en équivalent mensuel annuel | - 5 sièges minimum
- Jusqu’à 100 dépôts
- Scans PR illimités
| PR scanning, Corgea Agent, JIRA et fonctions de correction | Équipes pouvant assumer le minimum de sièges |
| Scale | 49 $ par développeur et par mois ; 39 $ en équivalent mensuel annuel | - 20 sièges minimum
- Jusqu’à 200 dépôts
- Scans PR illimités
| Règles personnalisées, rapports, équipes, API et webhooks | Organisations ayant besoin de gouvernance |
| Enterprise | Sur devis | Taille d’équipe annoncée comme illimitée | SSO/SCIM, tenant dédié, SLA et support premium | Organisations demandant un cadre contractuel spécifique |
Prix relevés le 04/11/2026. Consultez la page officielle des tarifs Corgea avant toute décision.
Quelles alternatives à Corgea comparer en security ?
Snyk, Semgrep et Aikido sont des alternatives à comparer selon vos modules, vos intégrations et votre mode de facturation.
Les tarifs ci-dessous sont ceux relevés dans les sources retenues au 04/11/2026 ; vérifiez les offres avant de comparer un budget complet.
| Produit | Profil et différenciateur | Limite de comparaison | Source tarifaire |
|---|
| Snyk | - Équipes de développement
- SAST, SCA, IaC et conteneurs annoncés
- Free à 0 $, Team dès 25 $ par mois
| Quotas par produit et logique Enterprise distincte | Tarifs Snyk |
| Semgrep | - Équipes AppSec et développeurs
- SAST, supply chain et secrets
- Teams dès 30 $ par contributeur et par mois
| Modules à choisir selon le besoin | Tarifs Semgrep |
| Aikido Security | - Suite modulaire AppSec et cloud
- Developer à 0 $ pour deux utilisateurs
- Basic affiché à 300 $ par mois pour dix utilisateurs
| Forfait par taille d’équipe et modules | Tarifs Aikido |
| GitHub Code Security | - Organisations hébergées sur GitHub
- Code Security à 30 $ par committer actif et par mois
- Secret Protection à 19 $ par committer actif et par mois
| Fonctions centrées sur l’écosystème GitHub | Offres GitHub Security |
Choisissez selon vos dépôts, les modules nécessaires et le seuil de facturation acceptable. Corgea se distingue ici par le minimum de sièges Growth ; Snyk, Semgrep, Aikido et GitHub présentent des périmètres ou des modèles différents.
Verdict de la rédaction
Corgea s’adresse aux équipes de développement et AppSec qui veulent rapprocher analyses, constats et corrections. Free permet une première évaluation ; une petite équipe qui dépasse ses plafonds doit examiner le minimum de cinq sièges de Growth.
La plateforme réunit plusieurs catégories de contrôles et des propositions de correction dans un flux orienté développeurs. Les corrections demandent une revue humaine, et les affirmations de performance ne sont pas corroborées ici par un test indépendant.
Évaluez Corgea sur un dépôt représentatif, puis vérifiez les exigences de traitement des données et demandez les documents de conformité nécessaires. Le prix par développeur seul ne suffit pas à estimer le budget d’entrée.