Barrion sous le capot
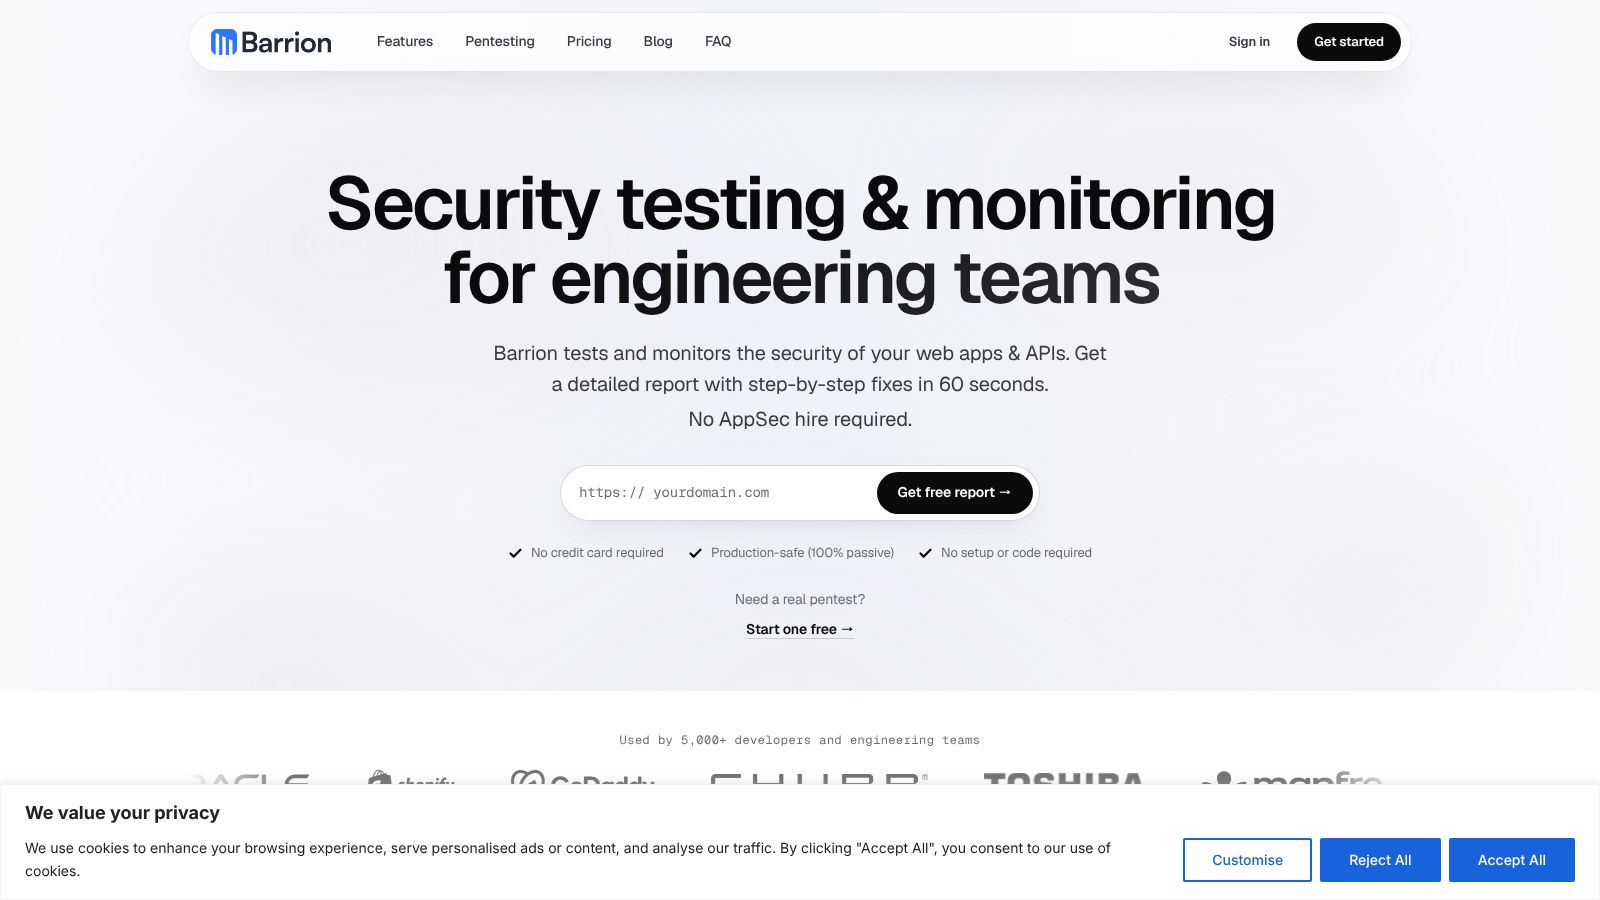
Barrion se présente comme une plateforme de Security Testing & Monitoring for Dev Teams. L’éditeur parle aussi de virtual AppSec engineer pour décrire un outil orienté équipes de développement. Cette formule désigne une automatisation partielle de la surveillance et de la preuve, pas un remplacement complet du travail sécurité.
Le produit repose sur trois briques distinctes. Le scan passif observe ce qu’un site expose publiquement, en lecture seule, sans agent à installer ni accès privilégié. Cette approche réduit le risque opérationnel, mais elle limite aussi ce que Barrion peut confirmer.
La deuxième brique est le code scanning via GitHub. Barrion indique utiliser une application GitHub officielle en lecture seule, déclenchée sur les push et les pull requests. L’intérêt est de rapprocher les contrôles sécurité du flux de développement sans ouvrir d’accès en écriture.
La troisième brique est le pentest IA à la demande. Barrion le positionne comme un test actif visant notamment SQLi, IDOR, SSRF, broken access control et des abus de logique métier, avec preuve reproductible et exports PDF/CSV.
Barrion aide à voir, trier et documenter la sécurité, mais il ne garantit ni la détection exhaustive ni la conformité totale.
Le produit vise surtout les équipes sans AppSec dédié, les agences et les PME qui veulent des preuves rapides pour des cadres comme SOC 2, ISO 27001, PCI DSS, GDPR, HIPAA, NIS2 ou FedRAMP.
Mise en place et utilisation
Le démarrage se fait sans agent. Le dossier de recherche mentionne un site public ou un environnement autorisé comme point d’entrée. Pour la partie code, Barrion peut aussi s’appuyer sur un dépôt GitHub. Aucun upload obligatoire du code source n’est documenté.
Pour le scan standard, vous fournissez une URL puis vous lancez les vérifications passives. Barrion annonce un premier rapport en 60 secondes. Vous récupérez ensuite le score, les recommandations de remédiation et les exports disponibles selon le plan choisi.
Pour la partie GitHub, l’intégration se fait via une application officielle en lecture seule. Le dossier mentionne des déclenchements sur push et pull request. Avant déploiement, il faut vérifier que vos branches, vos dépôts et votre flux de revue correspondent bien à ce fonctionnement.
Pour le pentest IA, Barrion propose un démarrage gratuit, puis un prix fixe pour débloquer le rapport complet. Un appel de 30 minutes est aussi proposé, sans obligation. Le point clé reste le cadrage du périmètre autorisé avant tout test actif.
Le bon usage consiste à commencer petit, sur un domaine ou un dépôt représentatif, puis à vérifier si les résultats répondent à votre besoin de preuve, de remédiation ou d’audit.
Cas d’usage concrets
Les cas suivants sont représentatifs des usages décrits dans le dossier. Ils montrent où Barrion apporte une réponse utile, et où ses limites restent visibles.
- Indépendant livrant un site client. Barrion fournit un état de sécurité rapide, un score et des pistes de correction. La limite est nette : le scan ne remplace pas une validation d’exploitabilité.
- PME SaaS préparant un audit SOC 2. Les scans récurrents et les exports PDF/CSV servent d’évidence technique. La limite est structurelle : la conformité complète dépasse les seuls contrôles web.
- Agence gérant plusieurs sites. Barrion peut standardiser les rapports pour plusieurs clients et plusieurs stacks. La vigilance porte sur les quotas et le périmètre par domaine.
- Équipe dev vérifiant une régression. Le monitoring continu aide à repérer un changement de header, de cookie ou de configuration TLS. La limite est que le contrôle reste externe et passif.
- Équipe sécurité confirmant une vulnérabilité. Le pentest IA à la demande vise une preuve plus concrète. La limite tient au cadrage : il ne faut pas l’assimiler à un audit humain complet.
Bonnes pratiques
- Commencez par un périmètre réduit. Vous vérifiez ainsi si Barrion produit des résultats utiles avant d’élargir les domaines ou les dépôts.
- Traitez les alertes selon leur contexte. Vous évitez de confondre une faiblesse de posture avec une vulnérabilité réellement exploitable.
- Validez les exports tôt. Vous confirmez que les PDF et CSV répondent à un besoin d’audit, de restitution client ou de suivi interne.
- Reliez GitHub à votre revue de code. Vous réduisez le risque d’ignorer des findings arrivant sur les pull requests.
- Réservez le pentest IA aux périmètres autorisés. Vous gardez des résultats interprétables et vous évitez un usage hors cadre.
Ce que Barrion fait réellement
Barrion automatise une partie de la surveillance, du tri des contrôles et de la production de preuves. Il remplace donc une partie du travail de collecte et de restitution, surtout pour les équipes qui n’ont pas d’AppSec dédié.
En revanche, Barrion ne remplace pas un AppSec senior, un pentest humain ni un outil GRC complet. Le dossier est explicite sur ce point : la conformité complète reste plus large que les preuves techniques produites par l’outil.
Le scan passif ne confirme pas l’exploitabilité. Le code scanning dépend de ce qui remonte via GitHub. Le pentest IA reste un engagement cadré, à ne pas confondre avec une mission manuelle certifiée.
La valeur réelle de Barrion se situe donc dans la preuve opérationnelle : surveillance continue, restitution lisible et cadrage simple pour des équipes techniques.
Avantages et limites
Avantages
- Sans agent à installer. Vous réduisez la friction de déploiement et les risques liés à l’intégration côté serveur.
- Trois usages dans un seul produit. Vous couvrez monitoring, code scanning et pentest IA sans multiplier les fournisseurs.
- Exports orientés audit. Vous obtenez des PDF et CSV utiles pour la restitution et la preuve interne.
- Intégration GitHub en lecture seule. Vous rapprochez la sécurité du flux de développement sans donner un accès d’écriture.
- Tarif d’entrée public. Vous pouvez évaluer l’outil sans engager immédiatement un budget important.
Limites
- Pas de garantie de détection. Un résultat vide n’équivaut pas à un site parfaitement sûr.
- Conformité incomplète par nature. Des preuves techniques ne valent pas certification ni audit global.
- Lecture externe seulement sur le scan standard. Vous ne voyez que la surface publique, pas le comportement interne complet.
- Tarif Enterprise non publié. Vous ne pouvez pas budgéter cette option sans échange avec l’éditeur.
- Pentest IA cadré. Vous devez définir un scope autorisé et ne pas l’assimiler à un pentest manuel classique.
Tarifs de Barrion
Au choix : formule mensuelle ou formule annuelle (-20%)
| Plan | Tarif Mensuel | Tarif
Annuel | Limites | Fonctions distinctives |
|---|
| Free | Gratuit | N/A | | - 18 contrôles de base
- scans passifs
- remédiation pas à pas
- historique du score
- export PDF
|
| Essential | 39$/mois | 374$/an | - 20 pages
- 50 scans par jour
| - 17 contrôles avancés
- monitoring continu d’un domaine
- alertes email
- GitHub et codebase scanning
- rapports SOC 2 / ISO 27001 / PCI
|
| Business | 179$/mois | 1718$/an | - 200 pages
- 500 scans par jour
| - 1 pentest IA par an
- monitoring quotidien de 10 domaines
- Slack et Teams
- 20 dépôts GitHub
- scans CI/CD sur commit et PR
|
| Enterprise | sur devis | sur devis | sur mesure | |
Tarifs vérifiés le 18/08/2026.
Les prix peuvent évoluer. Consultez la page officielle avant toute décision.
Alternatives à Barrion
| Produit | Profil idéal | Différenciateur clé | Principale limite | Lien |
|---|
| Tenable Web App Scanning | Entreprise cherchant un DAST plus classique | Approche enterprise cloud/on-prem | Moins orienté workflow dev-first | Voir l’offre |
| OWASP ZAP | Équipes techniques qui veulent un outil gratuit | Open source et gratuit | Plus manuel à opérer | Voir l’offre |
| Burp Suite Professional | Usage expert de test web | Orientation pentest manuel et assisté | Moins automatisé pour le monitoring continu | Voir l’offre |
| Qualys Web Application Scanning | Entreprise avec besoins SaaS de sécurité web | Positionnement enterprise | Moins axé sur le packaging pour petites équipes | Voir l’offre |
Meilleur choix global : aucun choix ne s’impose clairement. Barrion est plus lisible pour une équipe dev qui veut des preuves rapides. Tenable ou Qualys conviennent mieux si votre priorité reste une approche plus enterprise.
Meilleur rapport qualité prix : OWASP ZAP. Le produit est gratuit, mais vous échangez ce gain contre plus d’opérations manuelles et moins de packaging conformité.
Choix le plus accessible pour débuter : Barrion Free. Le plan permet de valider la logique du produit sans engagement financier, à condition de rester dans ses limites de volume.
Faut-il choisir Barrion ?
Barrion convient aux équipes web, aux agences et aux PME qui veulent produire des preuves de sécurité rapidement. Il est aussi pertinent si vous cherchez un suivi continu entre deux audits ou une première couche de contrôle sans AppSec dédié. En revanche, il est déconseillé si vous attendez un pentest humain complet, une certification de conformité ou une plateforme GRC couvrant l’ensemble de vos obligations.
Sa force réelle tient dans l’assemblage de trois usages : monitoring passif, analyse GitHub et pentest IA. Sa limite principale est la même dans tout le dossier : Barrion aide à voir et à documenter, mais il ne garantit ni la détection exhaustive ni la conformité totale.
Si votre besoin est un outil orienté équipe dev, avec restitution rapide et cadrage simple, Barrion mérite un essai. Si votre priorité absolue reste le pentest manuel ou le GRC complet, cherchez plutôt une solution complémentaire ou différente.