Un diagnostic d’abord visible, puis enrichi
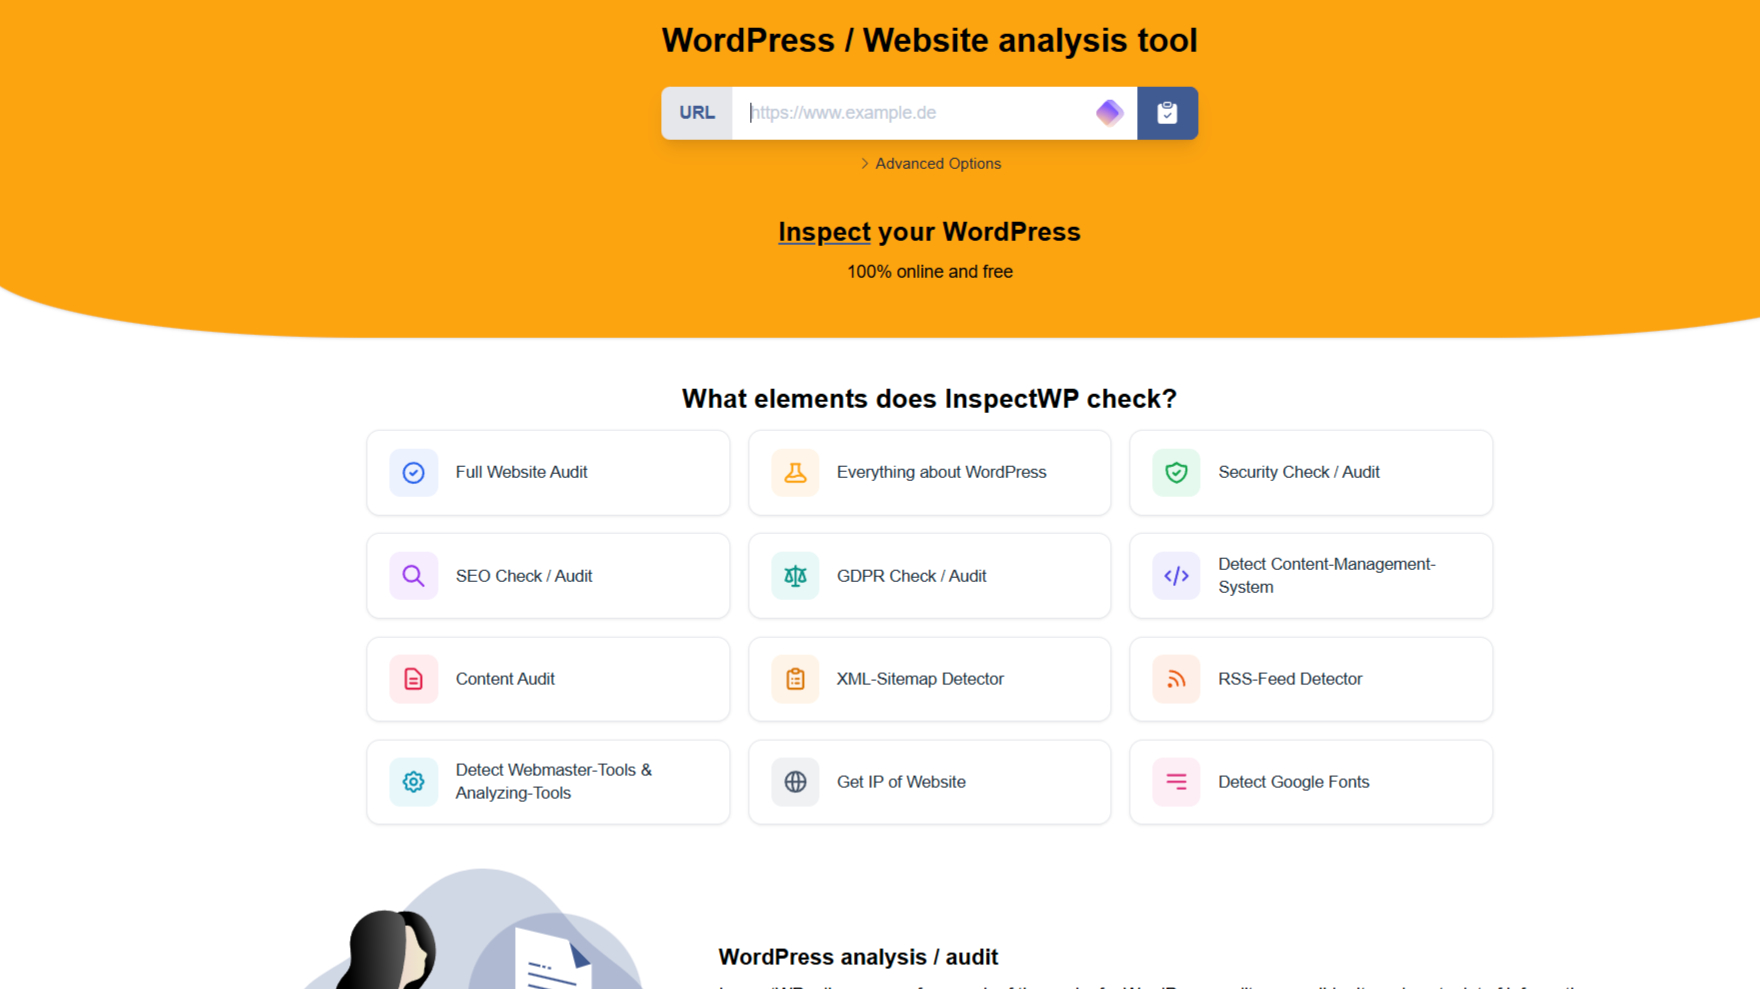
InspectWP est une plateforme web SaaS d’analyse technique. La logique de départ est simple : vous donnez une URL, l’outil charge la page comme un navigateur réel, puis il extrait des signaux visibles et techniques. Cela couvre notamment le HTML, les en-têtes HTTP, des ressources externes, des scripts de suivi et des indices WordPress.
Cette approche a un avantage concret : vous pouvez lancer un premier audit sans accès admin et sans installer quoi que ce soit. Elle a aussi une limite mécanique : si le site cache trop d’informations, le rapport s’appauvrit. Le produit fonctionne donc moins comme une sonde interne que comme un lecteur de surface structuré.
Le positionnement est plus large qu’un simple détecteur de thème. InspectWP couvre les plugins, les thèmes, la sécurité, le SEO, la confidentialité/GDPR, la performance, l’hébergement et la structure HTML. Sur les sites WordPress, le plugin officiel ajoute un second niveau d’informations internes, avec snapshots quotidiens et signaux de santé plus précis.
InspectWP promet un audit rapide, mais sa valeur dépend d’abord de ce que le site expose publiquement.
Le produit ne vise pas le test d’intrusion ni l’audit interne complet. Il sert plutôt à trier vite un site, repérer des indices utiles et décider si un contrôle plus poussé s’impose ensuite.
Le crawl public d’abord, le plugin ensuite
Le point de départ, c’est une URL publique. Pour un audit standard, aucun plugin n’est obligatoire. Vous obtenez alors un premier rapport basé sur ce que le crawler peut atteindre et interpréter.
Les problèmes apparaîssent surtout sur les sites protégés. Le service indique que certains mécanismes anti-bot peuvent bloquer l’analyse, et qu’il faut parfois whitelister son user-agent ou ses IP. Cette contrainte n’est pas anecdotique : elle conditionne la qualité du premier résultat.
Quand vous installez le plugin WordPress officiel, vous passez à une lecture plus riche. Le changelog mentionne des snapshots internes quotidiens et des vérifications qui dépassent le simple crawl. Cette étape change la nature du rapport : vous ne regardez plus seulement l’extérieur visible, vous enrichissez le diagnostic avec des données internes.
Ensuite, l’usage devient opérationnel autour des rapports automatiques, de l’historique et des exports. C’est là que l’outil prend de l’intérêt pour le suivi récurrent, pas seulement pour le contrôle ponctuel d’une page.
Trois contextes où InspectWP aide vraiment
Reprise d’un site client
Vous reprenez un projet WordPress sans documentation fiable. InspectWP vous aide à identifier rapidement le thème, les plugins visibles, les signaux de sécurité et quelques indices techniques. Le résultat attendu est un cadrage initial plus rapide. La limite : si le site bloque le crawl, l’inventaire reste partiel.
Suivi de plusieurs sites pour une agence
Vous gérez plusieurs projets et devez repérer des changements techniques après mise à jour. Les rapports automatiques, l’historique et les projets multiples facilitent cette surveillance. Le résultat attendu est un suivi plus régulier des écarts. La limite : la portée dépend toujours de ce qui est exposé publiquement ou remonté par le plugin.
Contrôle de base avant mise en ligne
Vous publiez une landing page et voulez vérifier ses éléments techniques visibles. L’outil couvre des contrôles SEO, HTML, performance et des signaux de confidentialité. Le résultat attendu est un premier filtre avant mise en production. La limite : cela ne remplace pas une stratégie SEO complète.
Tirer parti du crawl sans lui demander l’impossible
Commencez par tester l’accès public
Lancez d’abord un audit externe simple. Vous saurez vite si le site laisse passer le crawl ou s’il bloque déjà la lecture de surface. Vous évitez ainsi de confondre absence de données et absence de problème.
Whitelistez l’outil si le site est protégé
Si un pare-feu ou un système anti-bot bloque l’analyse, adaptez la protection. Le site fournit un user-agent identifié et des IP à whitelister. Vous réduisez le risque d’un rapport vide ou incomplet.
Ajoutez le plugin seulement si vous avez besoin d’aller plus loin
Le plugin officiel change la profondeur du diagnostic, pas l’intérêt de base de l’outil. Vous ajoutez donc une couche interne quand le crawl externe ne suffit plus, plutôt que par réflexe.
Interprétez GDPR comme un inventaire technique
Les contrôles GDPR détectent services tiers, cookies, fonts, LocalStorage et SessionStorage. Cela aide à dresser une cartographie technique, pas à conclure à une conformité juridique.
Réservez les rapports automatiques au suivi
Les exports et l’historique prennent surtout sens dans une logique de surveillance. Vous gagnez du temps quand vous comparez des états successifs, pas seulement quand vous ouvrez un rapport isolé.
Ce que l’outil fait, et ce qu’il ne fait pas
L’axe commercial est simple : obtenir rapidement un audit de site web, souvent sans installation. La fonction réelle est plus nuancée : InspectWP transforme une URL en rapport technique exploitable, mais uniquement à partir de ce que le site expose et de ce que le plugin peut enrichir.
Il remplace mal un audit manuel complet. Il remplace encore moins un test de pénétration. En revanche, il fait bien autre chose : il réduit le temps nécessaire pour comprendre la structure visible d’un site WordPress, repérer des signaux de sécurité, vérifier quelques aspects GDPR et suivre des changements dans le temps.
Autrement dit, vous ne payez pas pour une vérité exhaustive. Vous payez pour un tri rapide, reproductible et plus lisible qu’un simple coup d’œil au navigateur.
Fort pour trier vite, limité pour tout voir
| Avantages | Limites |
|---|
- Audit de base sans installation obligatoire
- Crawl externe suffisamment rapide pour un premier tri
- Plugin officiel utile pour enrichir les rapports WordPress
- Exports PDF, CSV et JSON disponibles sur les plans payants
- Suivi multi-projets adapté aux agences et aux sites multiples
| - Un site protégé peut bloquer l’analyse ou la dégrader
- Les sites non-WordPress perdent les sections spécifiques au CMS
- Le contrôle GDPR reste technique, pas juridique
- Le produit ne remplace ni audit interne ni pentest
- La profondeur dépend de l’accès public et du plugin connecté
|
Une entrée gratuite, puis des plans de suivi
La grille tarifaire montre une logique assez nette : le gratuit sert à essayer et à dépanner, tandis que les plans payants servent surtout le suivi et l’échelle. Le passage au payant devient pertinent si vous voulez des rapports illimités, des exports et un historique exploitable.
Les boosters ponctuels sont une option intermédiaire si vous avez besoin d’un volume limité sur une courte période. Ils évitent de souscrire un mois complet pour une série d’audits ponctuels.
| Plan ou formule | Prix | Limites | Fonctions distinctives |
|---|
| Guest | Free | - 2 rapports par jour
- Rapports accessibles 7 jours
| |
| Free Account | Free | - 4 rapports par jour
- 2 projets
- Rapports accessibles 30 jours
| - Rapports automatiques trimestriels et mensuels
|
| Premium Account | 17 € / mois + TVA | - Rapports illimités
- Projets illimités
| - Rapports automatiques trimestriels, mensuels, hebdomadaires et quotidiens
- Export PDF
- Image/PDF screenshot
- Notifications de changement
- Base de connaissances
|
| Agency New | 49 € / mois + TVA | - Rapports illimités
- Projets illimités
| - Rapports automatiques trimestriels, mensuels, hebdomadaires et quotidiens
- Notes projet et rapport
- Gestion étendue
|
| Booster Pro | 5,99 € | - 25 rapports valables 24 h
| |
| Booster Max | 14,99 € | - 60 rapports valables 7 jours
| |
Tarifs vérifiés le 09/09/2026. Les prix peuvent évoluer. Consultez la page officielle avant toute décision.
Des outils voisins, mais pas le même angle
| Produit | Profil idéal | Différenciateur clé | Principale limite | Lien |
|---|
| BuiltWith | Équipe qui veut une lecture large de la technologie d’un site | - Approche plus généraliste que WordPress
- Orienté intelligence web et tech lookup
| - Moins centré sur l’audit WordPress détaillé
- Moins orienté sécurité/GDPR prêt à l’emploi
| Voir l’offre |
| Wappalyzer | Utilisateur qui cherche une détection technologique généraliste | - Couverture web large
- Usage extension / SaaS
| - Moins spécialisé dans le diagnostic WordPress éditorialisé
| Voir l’offre |
| WhatCMS | Personne qui veut d’abord identifier le CMS | - Focalisation sur la détection du CMS
| - Profondeur bien plus faible qu’InspectWP
| Voir l’offre |
| WPThemeDetector | Utilisateur qui veut surtout détecter thème et plugins | - Outil plus étroit et plus direct
| - Moins de sécurité, GDPR, performance et historique
| Voir l’offre |
| WPScan | Équipe qui cherche une lecture sécurité WordPress plus spécialisée | - Orienté vulnérabilités et sécurité
| - Ne couvre pas aussi largement SEO, GDPR et découverte technologique
| Voir l’offre |
Face à ces alternatives, InspectWP se situe dans une zone intermédiaire utile : plus riche qu’un simple détecteur de CMS, moins spécialisé qu’un outil de sécurité pur. Si vous cherchez un diagnostic large et rapide d’un site WordPress, c’est sa meilleure place. Si vous cherchez une expertise unique en sécurité ou une détection technologique très généraliste, une autre solution sera plus cohérente.
Choisir InspectWP pour un tri rapide
InspectWP convient aux freelances, agences, TPE et PME qui veulent auditer vite un site WordPress sans commencer par une installation lourde. Il est moins adapté aux environnements verrouillés, aux besoins d’audit interne complet et aux démarches qui exigent une valeur juridique. Sa force réelle tient dans le triage technique rapide. Sa limite majeure reste la dépendance au crawl public et, au besoin, au plugin connecté.