Sous le capot : recherche, alertes et API
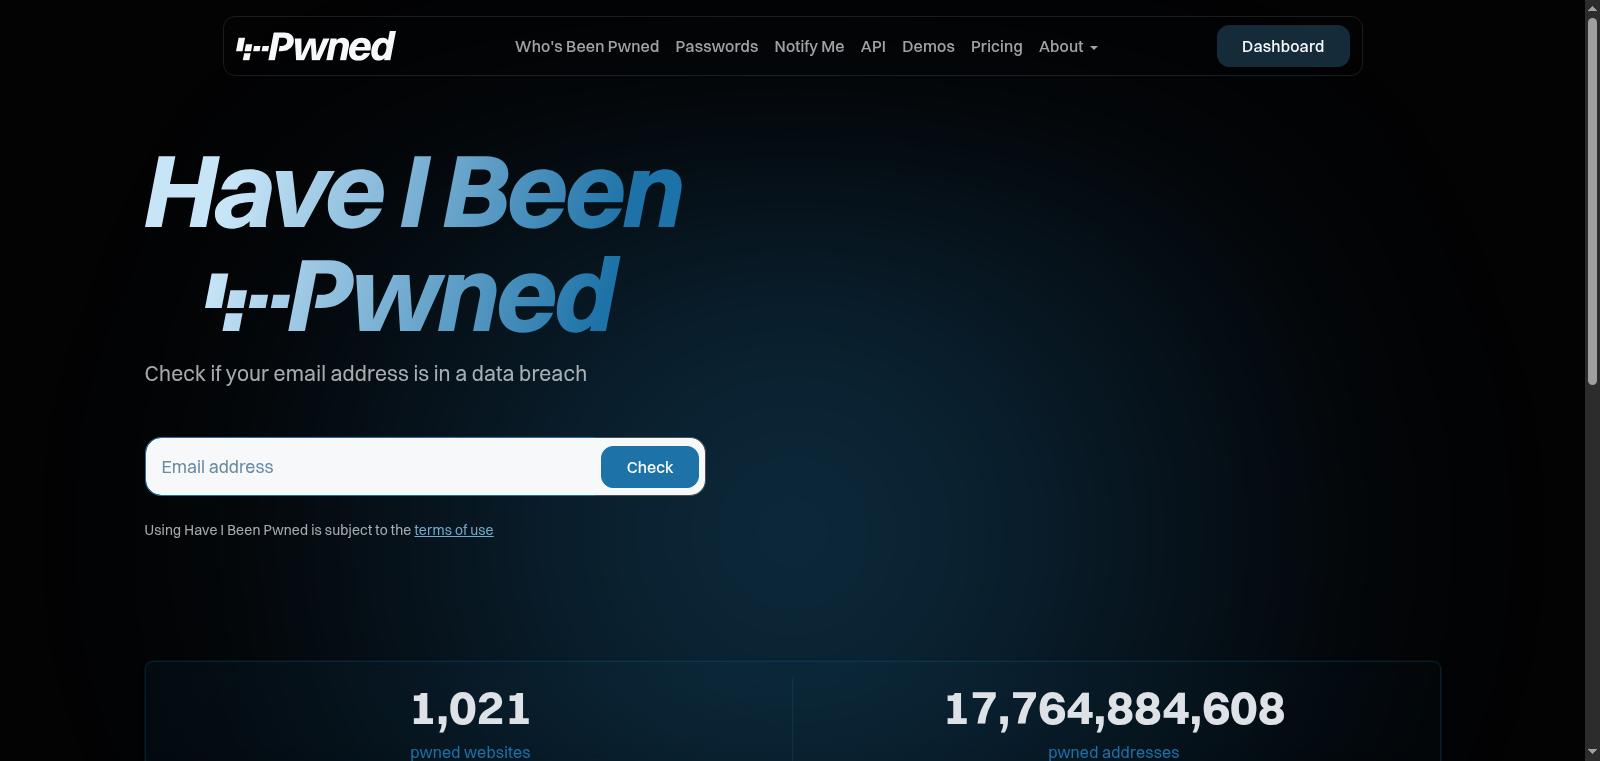
Have I Been Pwned est un service en ligne de recherche et de notification lié aux fuites de données, exploité par Superlative Enterprises Pty Ltd, société basée dans le Queensland, en Australie.
Le service distingue trois usages. La recherche gratuite permet de vérifier une adresse e-mail. La surveillance de domaine concerne les domaines vérifiés. L’API v3 sert aux intégrations et aux usages professionnels autorisés.
Pour les mots de passe, HIBP utilise le k-anonymity : le mot de passe est haché localement, puis seuls les cinq premiers caractères du hash SHA-1 sont envoyés au service. Le mot de passe complet ne transite donc pas.
La base Pwned Passwords est séparée de la base des brèches. Cette séparation évite de confondre un mot de passe compromis avec une identité exposée.
Le stockage documentaire indique aussi que les données personnelles sont hébergées dans Microsoft Azure, dans l’Ouest des États-Unis, que les paiements passent par Stripe et que la sécurité réseau repose notamment sur HTTPS, Cloudflare, des rate limits, des scans de sécurité, un pare-feu et un stockage chiffré.
Mise en place : vérifier un e-mail ou un domaine
Pour un usage simple, aucune installation n’est nécessaire. Vous passez par le site web pour vérifier une adresse e-mail ou activer les notifications gratuites.
Pour un usage professionnel, vous créez un accès au dashboard et vous vérifiez le domaine avant de le surveiller. Sans cette étape, le monitoring de domaine ne peut pas démarrer correctement.
La vérification d’un domaine peut se faire par DNS TXT, méta-tag, fichier HTML ou e-mail envoyé à une adresse administrative. Le bon choix dépend de ce que vous contrôlez réellement.
Action : commencez par une adresse e-mail connue, puis passez au domaine si vous avez les droits techniques. Raison : cette progression limite les blocages de mise en place. Risque évité : perdre du temps à préparer une surveillance impossible à valider.
Cas d’usage : quand HIBP est pertinent
- Indépendant ou webmaster. Vérifier une adresse de contact puis activer les notifications gratuites permet de repérer rapidement une exposition. La limite est simple : le service n’offre aucune garantie d’exhaustivité.
- PME multi-domaines. Vérifier le domaine dans le dashboard centralise le suivi des expositions. La limite est technique : les sous-domaines demandent une vérification spécifique.
- MSP ou prestataire d’infogérance. Un plan Pro sert à industrialiser le suivi de plusieurs clients avec monitoring de domaines, enrôlement en masse et accès à certaines fonctions avancées. La limite tient au coût et aux paliers d’accès.
- Équipe sécurité. L’API v3 permet d’intégrer des contrôles dans un pipeline. La limite est opérationnelle : il faut respecter les règles d’usage autorisé, les quotas et le user-agent.
Bonnes pratiques : éviter les erreurs d’usage
- Vérifiez vos droits d’administration. Vous évitez de bloquer la validation du domaine ou du sous-domaine au moment critique.
- Commencez par une adresse e-mail connue. Vous testez le parcours le plus simple avant de déployer le monitoring de domaine.
- Distinguez exposition, alerte et remédiation. Vous évitez d’attribuer au service un rôle qu’il n’assume pas.
- Réservez les fonctions avancées aux cas justifiés. Vous limitez les surcoûts quand un usage gratuit suffit.
- Contrôlez vos usages API avant l’automatisation. Vous réduisez le risque de non-conformité avec les règles d’accès et de débit.
Ce que le produit fait réellement
Have I Been Pwned vérifie des expositions connues, envoie des alertes et permet de surveiller certains domaines. Il ne protège pas contre la fuite elle-même et ne prétend pas couvrir toutes les brèches existantes.
Sa valeur réelle est opérationnelle : il réduit le temps entre la découverte d’une exposition et la réaction. Cela aide à déclencher une rotation de mot de passe, à prioriser un contrôle ou à suivre un périmètre donné.
Le service donne un signal, pas une décision. Il complète une politique de sécurité des identités, mais ne remplace ni un gestionnaire de mots de passe, ni un SIEM, ni une supervision complète.
Avantages et limites de Have I Been Pwned
- Usage gratuit pour commencer. Vous pouvez vérifier une adresse e-mail et recevoir des notifications sans achat préalable.
- Séparation claire des fonctions. Vous distinguez plus facilement les brèches, les mots de passe et les domaines.
- Approche prudente sur les mots de passe. Le k-anonymity limite ce que le service reçoit côté client.
- Intérêt réel pour les équipes multi-domaines. Le dashboard et les plans payants répondent à un besoin de suivi centralisé.
- Pas d’exhaustivité garantie. HIBP voit ce qui est collecté dans sa base, pas tout ce qui existe réellement.
Tarifs de Have I Been Pwned
La page de tarification annonce un prix mensuel effectif, mais la facturation se fait sur la période choisie à l’avance. Les plans visibles sont Core, Pro et High RPM, avec des fonctions et plafonds différents selon l’usage.
| Plan | Prix | Facturation | Limites | Public visé | Fonctions distinctives |
|---|
| Gratuit | 0$ | Sans objet | Recherche navigateur e-mail, notifications e-mail, Pwned Passwords, monitoring de domaines limité à 10 adresses compromises | Particuliers, lecture rapide, premiers contrôles | Accès de base aux recherches et alertes |
| Pro 1 | 379$/mois effectif | 4548$/an | Fonctions avancées, stealer log data, k-anonymity, bulk domain enrolment, auto subdomain verification | PME, MSP, équipes sécurité | Recherche avancée et surveillance élargie |
| Pro 2 | 699$/mois effectif | 8388$/an | Jusqu’à 800 domaines selon les paliers indiqués | Organisations avec plus de domaines | Fonctions Pro étendues |
| Pro 3 | 1299$/mois effectif | 15588$/an | Plafonds supérieurs, détails complets non recopiés ici | Structures avec besoin plus large | Accès Pro de niveau supérieur |
| Pro 4 | 2499$/mois effectif | 29988$/an | Plafonds supérieurs, détails complets non recopiés ici | Usages intensifs | Capacité et fonctions Pro renforcées |
| Pro 5 | 4599$/mois effectif | 55188$/an | Plafonds supérieurs, détails complets non recopiés ici | Très gros volumes | Niveau Pro le plus élevé visible |
| Core | Non confirmé | Non confirmé | À partir de 10 recherches e-mail/minute pour Core 1 | Suivi de ses propres domaines | Monitoring des domaines de l’organisation |
| High RPM | Non confirmé | Non confirmé | Orienté débit API élevé, sans monitoring de domaine | Usage API à fort volume | Priorité au débit de requêtes |
Tarifs vérifiés le 28/07/2026. Les prix peuvent évoluer. Consultez la page officielle avant toute décision.
Alternatives à Have I Been Pwned
| Produit | Profil idéal | Différenciateur clé | Tarif vérifié | Principale limite | Lien |
|---|
| Mozilla Monitor | Particuliers cherchant une alerte simple | Orientation grand public liée à Mozilla | Gratuit | Moins orienté API et domaines | Voir l’offre |
| Google Password Manager | Utilisateurs déjà dans l’écosystème Google | Vérification intégrée aux outils Google | Gratuit | Pas un équivalent direct pour le monitoring de domaines | Voir l’offre |
| SpyCloud | Entreprises orientées threat intelligence | Approche entreprise plus lourde | Sur devis | Moins simple pour un usage gratuit | Voir l’offre |
| DeHashed | Recherche large d’identifiants exposés | Moteur de recherche de leak data | Abonnement payant | Moins centré sur la notification gratuite | Voir l’offre |
Meilleur choix global : aucun produit ne s’impose dans tous les cas. HIBP reste le plus lisible pour une veille simple, tandis que SpyCloud cible davantage l’entreprise.
Meilleur rapport qualité prix : HIBP pour l’usage gratuit et la première vérification. Vous obtenez une base utile, des notifications et une logique claire sans engagement initial.
Choix le plus accessible pour débuter : HIBP. Le parcours gratuit, les notifications e-mail et la recherche simple en font l’entrée la moins coûteuse en temps comme en argent.
Faut-il choisir Have I Been Pwned ?
Have I Been Pwned convient aux indépendants, aux PME, aux MSP et aux équipes sécurité qui veulent surveiller des expositions connues. Il est moins adapté aux organisations qui cherchent une couverture exhaustive de toutes les brèches ou une prévention active des compromissions.
Appel à l’action : commencez par vérifier une adresse e-mail, puis comparez les besoins de monitoring, d’API et de domaines avec la page de tarification officielle.